HanseSecure GmbH @HanseSecure
Erhöhe wirksam & nachhaltig die Cybersecurity in deinem Unternehmen hansesecure.de Deutschland Joined October 2018-
Tweets1K
-
Followers4K
-
Following1
-
Likes109
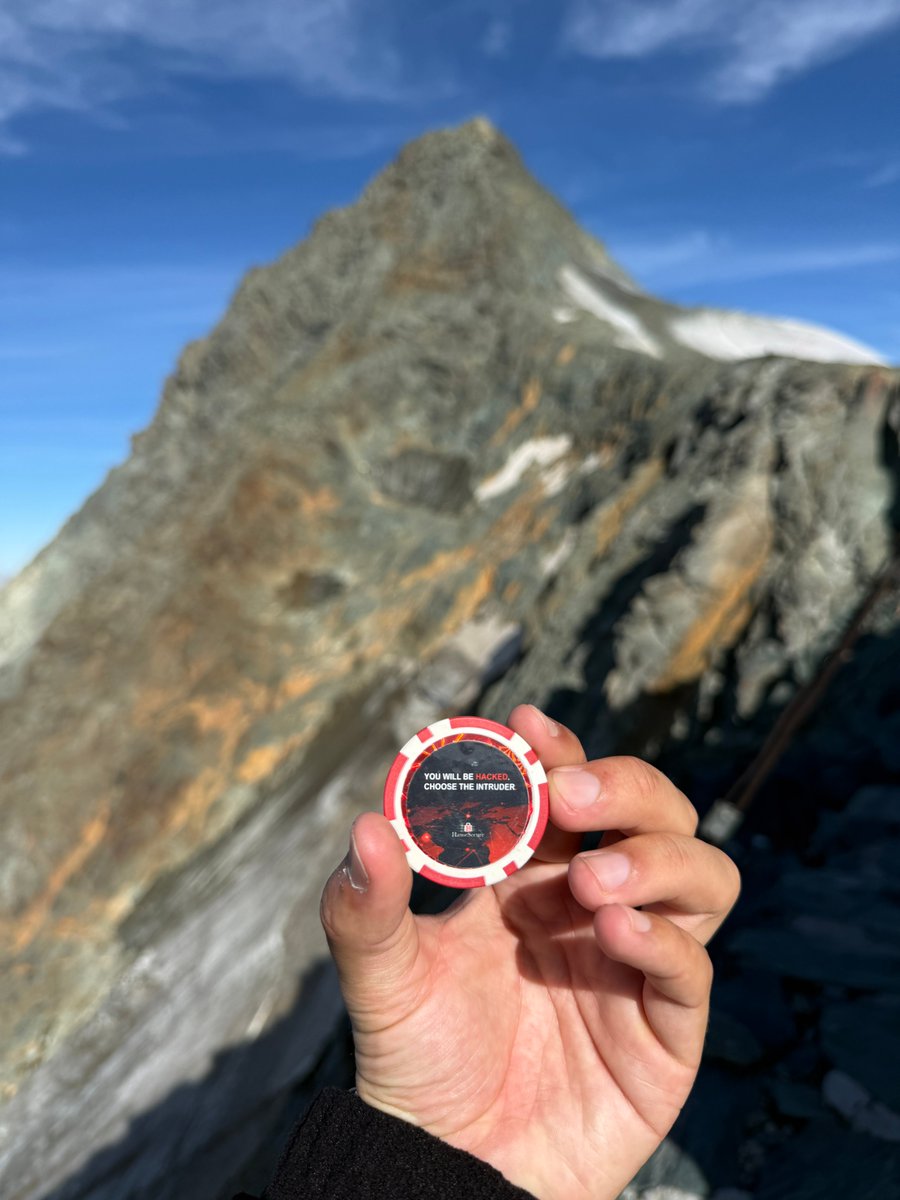
🌍🔐 HanseSecure around the world! Vom Großglockner bis Japan – unsere Community nimmt HanseSecure mit auf Reisen. ❤️ Für uns bedeutet das vor allem: Community, Verbindung & Vertrauen. 📸 Wo tauchen wir als Nächstes auf? #HanseSecure #CyberSecurity #Community

📍 Hamburg. München. Ravensburg. Drei Städte, die 𝗛𝗮𝗻𝘀𝗲𝗦𝗲𝗰𝘂𝗿𝗲 geprägt haben. Doch gute Zusammenarbeit kennt keine Grenzen. Menschen. Vertrauen. Gemeinsam wachsen. #HanseSecure #CyberSecurity #Unternehmertum

Warum Awareness oft nicht wirkt Regeln allein reichen nicht. Reale Szenarien, klare Sprache und eine offene Fehlerkultur machen Security Awareness wirksam. Verstehen statt belehren. 👉 hansesecure.de/termin #SecurityAwareness #CyberRisk #HanseSecure
Alles dokumentiert. Nichts gelebt. Im Sicherheitsvorfall zählt nicht das 48-seitige Runbook, sondern ob jeder weiß, wer entscheidet und was zu tun ist. Dokumentation schafft Wissen. Übung schafft Sicherheit. 👉 hansesecure.de/termin #IncidentResponse #ITSecurity #HanseSecure

🚨 Cisco ISE: CVE-2026-76460 aktiv ausgenutzt. ScreenConnect: CVE-2026-84869 ebenfalls aktiv ausgenutzt. Jetzt patchen. bleepingcomputer.com/news/security/… bleepingcomputer.com/news/security/… hansesecure.de #hansesecure #infosec #cybernews

Prompt Injection: Sprache wird zur Angriffsfläche. Manipulierte Eingaben können KI dazu bringen, Regeln zu umgehen, Daten preiszugeben oder falsche Aktionen auszuführen. KI-Sicherheit braucht Regeln – kein Vertrauen. 👉 hansesecure.de/termin #CyberSecurity #HanseSecurecure
SAP: CVSS-10-Luecke ermoeglicht unauth RCE. Microsoft: 974 Fixes, 2 aktive Zero-Days. Jetzt patchen! securityweek.com/sap-patches-cr… microsoft.com/en-us/msrc/blo… hansesecure.de #hansesecure #infosec #cybernews

„Wir hatten keinen Vorfall“ sagt wenig aus. Kein bemerkter Angreifer bedeutet nicht automatisch: kein Angreifer. Der Unterschied? Glück oder Kontrolle. 👉 hansesecure.de/termin #CyberRisk #IncidentDetection #CISO #HanseSecure
Agentic AI braucht Kontrolle. KI-Agenten erhalten Zugriffe auf E-Mails, Tickets und Systeme. Ohne klare Rechte, Protokollierung und Governance entstehen neue Sicherheitsrisiken. Autonomie braucht Kontrolle – auch bei KI. 👉 hansesecure.de/termin #CyberSecurity #HanseSecure
🚨 Aktuelle Cybergefahr: SonicWall SMA1000 mit 2 aktiv ausgenutzten Zero-Days, Elementor Pro mit kritischer RCE-Luecke. Angreifer koennen Systeme uebernehmen. Jetzt patchen & Logs pruefen. hansesecure.de #hansesecure #infosec #cybernews

Akquisition oder Trojanisches Pferd? Ein kompromittiertes Netzwerk kann schnell zum Einfallstor werden. IT-Due-Diligence, Zero Trust und bei Bedarf ein Greenfield-Neuaufbau schaffen Sicherheit. Akquisition soll Wert schaffen – nicht Cyber-Risiken. #CyberSecurity #HanseSecure
Deepfakes greifen nicht Systeme an – sondern Vertrauen. Klare Prozesse schützen besser als blinder Glaube an Technik. 👉 hansesecure.de/termin #HanseSecure #Deepfake #AISecurity #CyberSecurity
TerminalFix: Fake-CAPTCHA -> PowerShell -> Reverse-Tunnel. 🚨 Rails CVE-2026-66066 (CVSS 9.5) wird aktiv ausgenutzt. Patchen, Logs pruefen, Secrets sichern. microsoft.com/en-us/security… securityweek.com/critical-ruby-… hansesecure.de #hansesecure #infosec #cybernews

Incident Response scheitert selten an Technik – sondern an unklaren Rollen und fehlender Vorbereitung. 👉 hansesecure.de/termin #IncidentResponse #CyberRisk #hansesecure
Alle waren sich einig. Und genau das war das Problem. Wenn im Security-Meeting alle nicken, fehlen oft Reibung und klare Prioritäten. Sicherheit braucht Entscheidungen, Verantwortung und nächste Schritte, die wirklich passieren. hansesecure.de/termin #ITSecurity #HanseSecure
PenTesting für die Geschäftsführung heißt nicht: „Wir hacken uns selbst.“ Es zeigt, ob Entscheidungen greifen, Eskalationen funktionieren und Verantwortung klar ist. PenTesting misst die Belastbarkeit Ihrer Organisation. Termin: hansesecure.de/termin #Pentest #HanseSecure
Software-Supply-Chain-Risiken sind unvermeidbar – aber beherrschbar. Abhängigkeiten kennen. Updates absichern. Risiken gezielt reduzieren. 👉 hansesecure.de/termin #SupplyChainSecurity #CyberRisk
Ein Audit ist nur so gut wie sein Scope Wer nur die „Kronjuwelen“ prüft, übersieht oft alte Systeme, Schatten-IT und unsichere Übergänge. Angreifer suchen nicht die stärkste Stelle, sondern das schwächste Glied. Mehr erfahren: hansesecure.de/termin #CyberSecurity #HanseSecure
MSP-Zugriffe sind Hochrisiko-Zugriffe. Wird ein Konto kompromittiert, können mehrere Systeme oder Kunden betroffen sein. Deshalb müssen Zugriffe begrenzt, überwacht und protokolliert werden. Vertrauen ersetzt keine Zugriffskontrolle. hansesecure.de/termin #PAM #HanseSecure
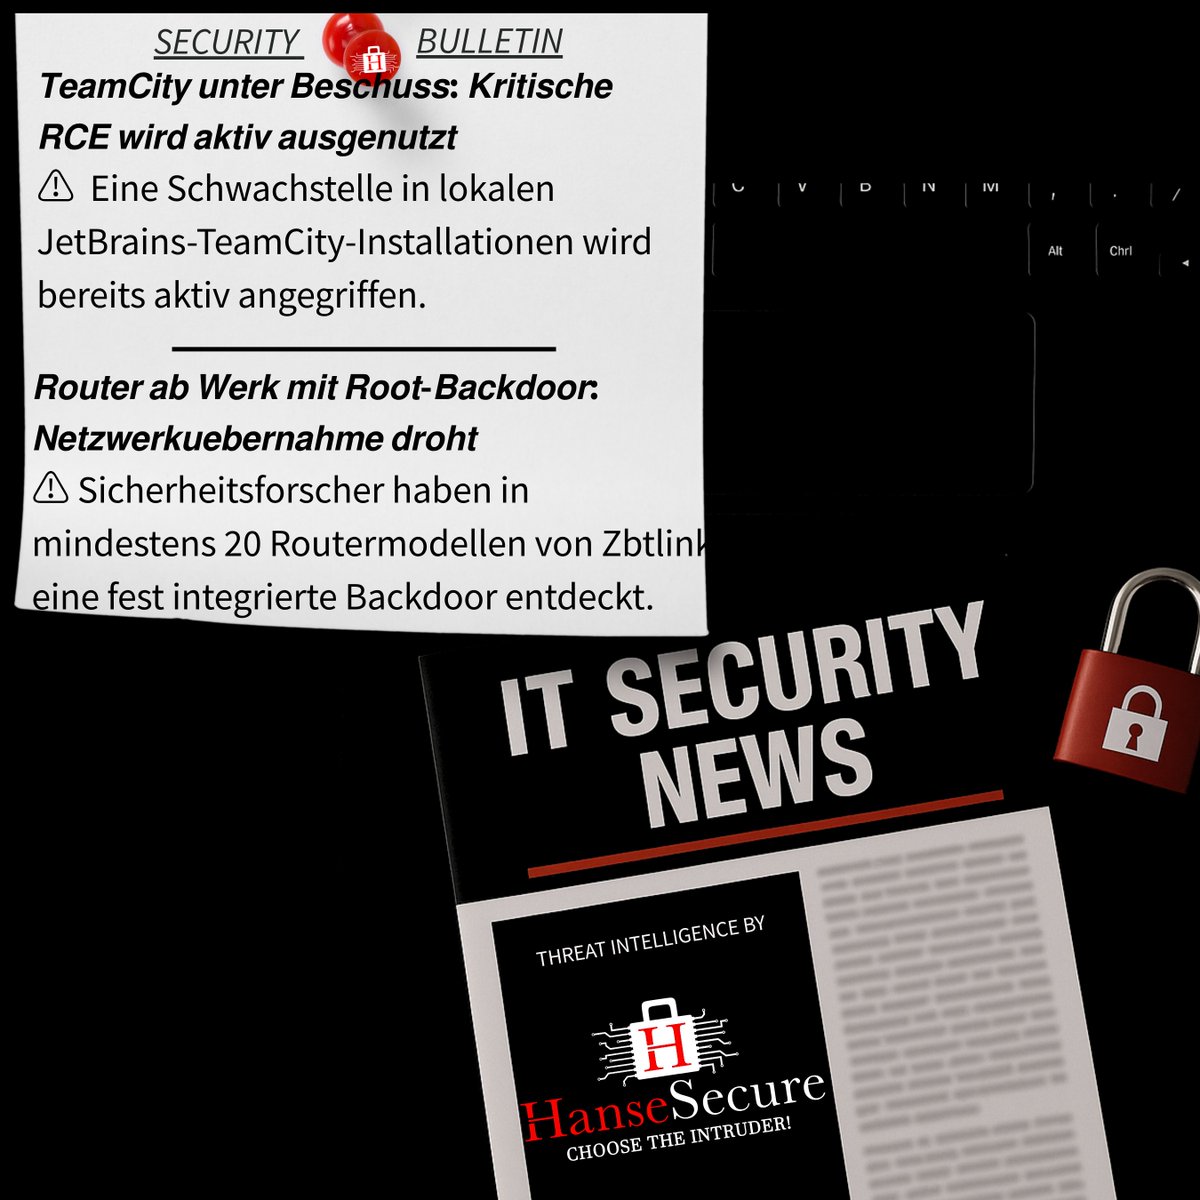
Zwei aktuelle Cyber-Warnungen: Die TeamCity-Lücke CVE-2026-63077 wird aktiv ausgenutzt. Zudem enthalten mehrere Zbtlink-Router eine Root-Backdoor. Jetzt patchen, Netzwerk prüfen und Angriffsflächen minimieren. hansesecure.de #hansesecure #infosec #cybernews

Florian Hansemann @CyberWarship
89K Followers 46 Following Father, Founder @HanseSecure, Pentesting, Student, ExploitDev, Redteaming, InfoSec & CyberCyber; -- Mastodon: https://t.co/KFSKYUN98M
Florian Roth ⚡️ @cyb3rops
225K Followers 3K Following Head of Research @nextronsystems #DFIR #YARA #Sigma | detection engineer | creator of @thor_scanner, Aurora, Sigma, LOKI, YARA-Forge | always busy ⌚️🐇 | vi/vim
Pentester Academy @SecurityTube
199K Followers 14K Following We help professionals acquire the skills, knowledge and certificates by teaching defense through offense to advance their careers in cybersecurity.
Filip Dragovic @filip_dragovic
7K Followers 1K Following My research unless stated otherwise. My opinions are my own and do not represent the views of my employer. Red Team @MDSecLabs
Diane @dianejarrett70
4K Followers 6K Following just started this journey 🔞 everyone welcome, be kind pls 🥺
VΞΠKΛDΞSH @Venkadesh007
67 Followers 2K Following •Ethical hacker | •Security Researcher | •FullStack Developer
Mohammed Eldqyqy @eldqyqy
1 Followers 201 Following
El-Mayo @El_Mayo39
4 Followers 760 Following
Nicholas Martin @ndgmlondon
70 Followers 397 Following Your AI agents have credentials. Someone has to govern them. IAM architect, 20+ yrs · non-human identity · zero trust · sovereign AI · founder, NDGM
Burnasso @Burnasso
16K Followers 7K Following PP #7067 🐧 | POSITIVE | INSPIRING | MOTIVATING | artist | photographer 📸 |
EdgeIQ Labs @edgeiqlabs
1 Followers 48 Following 🛡 Cybersecurity · 🎮 Game Server Hosting · 🤖 Discord Bot Hosting · ☁️ VPS hosting now Live! Built for businesses, gamers & builders → https://t.co/w4DJZD3Nbl
jufaklabia @jufaklabia123
1 Followers 16 Following
NeOdx2 @NeOdx2
11 Followers 132 Following
buah limau @BuahLimau29913
1 Followers 266 Following


苏玲桢 @lingzhensu
3 Followers 59 Following
Rudi Ratlos @Rudi__Ratlos
4 Followers 71 Following
eXe89 @JaffaJ89
4 Followers 39 Following

Phoenix Indicus @PhoenixIndicus
10 Followers 136 Following
DMT @d4rk4n4lyst
2 Followers 107 Following All Source Intel & Malware RE | OSINT | Threat Intel | Reverse Engineering | Adversary TTPs | Breaking binaries. Connecting dots.
Smake @Snakie1984
31 Followers 1K Following


Gesellschaft für For... @FIF_Verein
866 Followers 4K Following Eines der wichtigen Ziele der Gesellschaft für Fortschritt in Freiheit ist die AUFKLÄRUNG DER VERBRAUCHER
jshhx @jshhx89
0 Followers 2K Following
Zain Karim @thanos_zain
0 Followers 9 Following
Marceli Mizera @mizerans
3 Followers 29 Following
Carrie @w_carrie73
15 Followers 573 Following
kaiser @k4iser_01
0 Followers 55 Following
JustCyberThinngs @JustCyberTzpqr
3 Followers 69 Following
Uzochi Presly @UzochiPresly
1 Followers 33 Following
Haseeb @ACE_X98
5 Followers 112 Following AFK from the world. Online in the shadows. Breaching reality one packet at a time.
Rob Broe @Rob_Broe
12 Followers 94 Following
cl0akr @cl0akr_haum
1 Followers 42 Following
Pepo Root @mahmmoudel5ateb
159 Followers 831 Following RE isn’t just skill — it’s philosophy, persistence, and pattern recognition
Prithviraj S Chauhan @prithvirc
116 Followers 188 Following Principal Cloud Security Architect. Fighting security debt & optimizing risk governance. Architecting LLM & secure AI code gen guardrails.
DreamAndSun @DreamAndSun1
2 Followers 282 Following
John Doe @JohnDoeprj
0 Followers 106 Following
RED @RedNordicWolf
3 Followers 315 Following Ethical hacker & pentester | eJPT | Kali Linux | CTF player | Helping SMBs stay secure 🛡️

Mohsen @mohsen_ytt
1 Followers 20 Following
Sysracks @sysracks
158 Followers 636 Following Server racks for people who care about the details. US 🇺🇸 · Canada 🇨🇦 · EU 🇪🇺 Ships in 2–6 days → https://t.co/hvW42U9X64
x4brozer @0xbrozer
0 Followers 78 Following
Doomed Noob @drdoom2026dk
41 Followers 156 Following
m1n1 @0xm1n1
0 Followers 61 Following
Giuseppe Lence @LenceGiuseppe
6 Followers 95 Following Nel ritmo incessante del progresso, il mio battito riecheggia con una visione audace.

lucas sanyos @SanyosLuca16498
1 Followers 168 Following
Florian Hansemann @CyberWarship
89K Followers 46 Following Father, Founder @HanseSecure, Pentesting, Student, ExploitDev, Redteaming, InfoSec & CyberCyber; -- Mastodon: https://t.co/KFSKYUN98MYou might like