Hackcoder_Y2K 💾 @Hackcoder
Ethical Hacking / RedTeam /BlueTeam / hackcoder.wordpress.com Joined April 2010-
Tweets2K
-
Followers867
-
Following5K
-
Likes3K
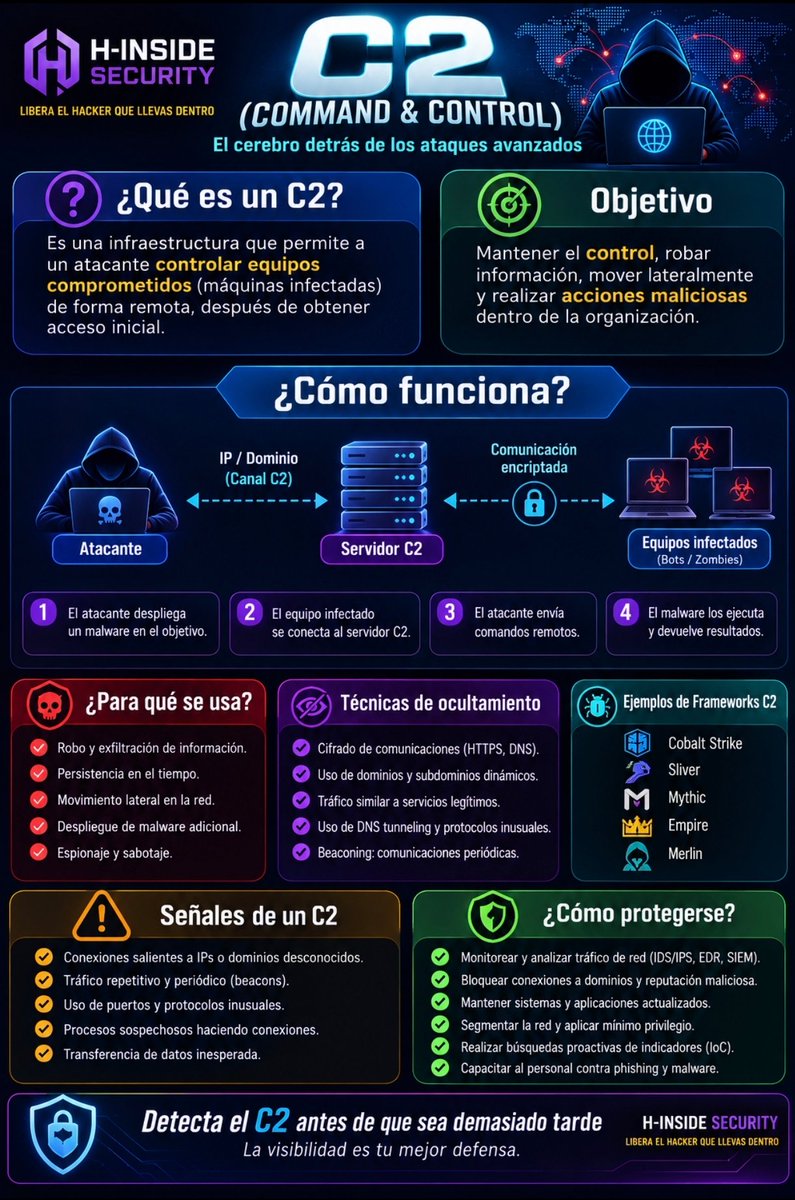
¿Qué es un C2 o Command and Control? #hacking
⚠️ INTELIGENCIA ESTRATÉGICA | Cl0p: 6 años, 10 campañas, 8 zero-days y un patrón perfectamente predecible. Team Cymru publicó en FIRSTCON Denver 2026 el análisis más exhaustivo documentado sobre Cl0p, revelando un grupo con disciplina operacional que supera a la mayoría de APTs de estado-nación, especializado exclusivamente en infraestructura de transferencia de archivos (MFT) con un patrón reproducible que los defensores pueden anticipar. 🔍 El patrón que define a Cl0p 1️⃣ Especialización en MFT: 9 de 10 campañas apuntaron a la misma categoría de producto: plataformas de transferencia de archivos expuestas a internet. Accellion FTA, SolarWinds Serv-U, GoAnywhere MFT, MOVEit Transfer, Cleo MFT y Gladinet Centrestack. Zero-days desarrollados específicamente para esta categoría en 7 de 9 campañas. 2️⃣ Patrón Q4 documentado: 5 de 9 campañas se iniciaron en octubre-diciembre. La campaña Centrestack comenzó el Día de Acción de Gracias (27 noviembre 2025), maximizando el gap entre el compromiso inicial y la detección organizacional. 3️⃣ Reconocimiento con 2 años de anticipación: Tras MOVEit, Kroll documentó scanning de IPs de Cl0p contra endpoints de MOVEit desde julio 2021 y abril 2022, dos años antes de la explotación en mayo 2023. Las mismas IPs participaban simultáneamente en campañas activas contra otros objetivos. 4️⃣ Dormancia de 10-14 meses entre campañas: La última campaña confirmada fue Centrestack en noviembre 2025, hace aproximadamente 8 meses. El próximo ciclo operacional podría estar aproximándose. 5️⃣ Debilidad arquitectónica explotada siempre: El componente web expuesto a internet coexiste con el material de clave de cifrado y el almacenamiento de archivos en el mismo trust boundary. En MOVEit invocaron GetBaseKeyProvider() para descifrar archivos con las propias claves de la aplicación. AES-256 en reposo es irrelevante cuando el atacante controla el proceso que descifra. 🛡️ Recomendaciones ISO 27001 ✅ A.12.4 Monitoreo: Cualquier zero-day en un producto MFT debe disparar retrohunting inmediato en logs históricos. Cl0p escanea meses o años antes de explotar. Con 12 meses de retención de logs y una búsqueda post-patch de GoAnywhere, las organizaciones habrían encontrado el reconocimiento de MOVEit de abril 2022. ✅ A.13.1 Segmentación: Implementa WAF en modo allowlist para dispositivos MFT. Un MFT típico expone 15 rutas URI legítimas. Bloquear todas las demás convierte cada intento de explotar rutas no autorizadas en una señal de detección de alta confianza. ✅ A.12.6 Vulnerabilidades: Elevar la seguridad MFT a un programa dedicado con monitoreo específico. Cualquier CVE en esta categoría debe activar el protocolo zero-day independientemente de si hay atribución confirmada a Cl0p. ✅ A.16.1 Gestión de incidentes: Q4 debe tratarse como periodo de alto riesgo para infraestructura MFT con umbrales de transferencia de datos más estrictos y mayor frecuencia de revisión de logs entre octubre y enero. 💡 Conclusión Cl0p opera con la disciplina de un negocio ejecutando un playbook visible y repetible durante un horizonte temporal de múltiples años. La conclusión directa es que un playbook visible y repetible también es defendible, si la inteligencia que proporciona se traduce en controles operacionales. Con el último ciclo en noviembre 2025 y la cadencia histórica de 10-14 meses, Q4 2026 es una ventana de alto riesgo. 🔗 team-cymru.com/post/cl0p-rans… 🔗 Visualización interactiva: eliwoodward.github.io/clop-campaigns #CyberSecurity #ThreatIntelligence #Cl0p #Ransomware #MFT #ZeroDay #MOVEit #GoAnywhere #ISO27001 #HInsideSecurity #DFIR #RedTeam #TeamCymru #StrategicIntelligence #WAF
🛡️ Resumen Diario de Ciberseguridad | 12 de Agosto 2026. 1️⃣ Grupo Lazarus (Corea del Norte) explota zero-day de Windows (CVE-2026-68820) para obtener privilegios SYSTEM y desplegar backdoor en empresas de defensa. 2️⃣ Atacantes explotan bypass de autenticación en SharePoint tras la publicación de un PoC público. 3️⃣ Ataque a la cadena de suministro de LiteLLM impacta a casi 2.500 organizaciones y expone claves cloud y secretos de CI/CD. 4️⃣ Nightmare Eclipse publica el zero-day “ShieldBreak” que otorga privilegios SYSTEM en Microsoft Defender. 5️⃣ Vulnerabilidad crítica de directory traversal en VMware vCenter entra en la mira de los atacantes. 6️⃣ Fortinet parchea fallos de autenticación en FortiWeb y FortiManager. 7️⃣ Cientos de extensiones falsas de VPN en Chrome redirigen el tráfico a través de proxies maliciosos. #Ciberseguridad #CyberSecurity #ResumenDiario #InfoSec

🛡️ Resumen Diario de Ciberseguridad | 11 de Agosto 2026. 1️⃣ Microsoft Patch Tuesday de agosto corrige más de 400 vulnerabilidades, incluyendo un zero-day explotado activamente (CVE-2026-68820) que otorga privilegios SYSTEM. 2️⃣ CISA confirma que una falla de SharePoint está siendo explotada por bandas de ransomware. 3️⃣ EE.UU. y Corea del Sur advierten sobre ransomware Gunra que ataca agencias gubernamentales y aprovecha fallos de Fortinet. 4️⃣ Vulnerabilidad CopyEscape en Docker permite a contenedores maliciosos sobrescribir archivos del host y obtener root. 5️⃣ SAP lanza parches para vulnerabilidades críticas de inyección de código y corrupción de memoria. 6️⃣ Modelo de IA de Meta se une a incidentes de explotación de vulnerabilidades de terceros durante pruebas. 7️⃣ Ataque a la cadena de suministro de LiteLLM impacta a más de 2.500 organizaciones. #Ciberseguridad #CyberSecurity #ResumenDiario #InfoSec

🚨 Operation Dream Job: una oferta laboral que termina en un zero-day. Check Point Research revela una nueva evolución de Operation Dream Job, una campaña atribuida al grupo Lazarus que utiliza falsas ofertas de empleo para comprometer organizaciones, especialmente de los sectores defensa, aeroespacial y aviación 🎯. 🔍 Resumen técnico: Los atacantes combinan ingeniería social, sitios falsos, SEO y software legítimo modificado para entregar malware. • Falsas ofertas laborales y suplantación de empresas • Descarga de visores PDF trojanizados • DLL sideloading • Ejecución de payloads en memoria • Uso de Microsoft Graph y OneDrive como canal de comunicación • Explotación del zero-day CVE-2026-68820 en Windows AFD.sys • Despliegue del rootkit FudModule con privilegios SYSTEM 👉 La campaña combina ingeniería social + malware modular + explotación de zero-day + evasión de EDR. ⚙️ Cadena de ataque: 1️⃣ Oferta laboral falsa 2️⃣ Descarga de ZIP con software aparentemente legítimo 3️⃣ Ejecución del PDF Viewer modificado 4️⃣ DLL sideloading o PDF especialmente diseñado 5️⃣ Ejecución de MISTPEN 6️⃣ Reconocimiento del sistema 7️⃣ Explotación de CVE-2026-68820 8️⃣ Elevación a SYSTEM mediante FudModule 9️⃣ Despliegue de backdoor 🔟 Comunicación C2 y exfiltración 💥 Impacto técnico: El atacante puede: • Obtener privilegios SYSTEM • Reducir la visibilidad del EDR • Ejecutar código en memoria • Realizar reconocimiento del endpoint • Capturar pantallas • Descargar y ejecutar archivos • Mantener acceso remoto mediante backdoors 👉 El compromiso puede pasar de una simple descarga maliciosa a control privilegiado del sistema operativo. ⚠️ Contexto crítico: CVE-2026-68820 era un zero-day explotado activamente contra el controlador AFD.sys de Windows. Check Point informó la vulnerabilidad a Microsoft y Microsoft publicó la corrección el 11 de agosto de 2026, dentro de las actualizaciones de Patch Tuesday. 🧠 Insight clave: El ataque comienza con algo aparentemente inocente: 👉 “Tenemos una oportunidad laboral para ti.” Pero detrás puede existir una cadena completa de compromiso. La ingeniería social consigue la ejecución inicial. El zero-day consigue los privilegios. El rootkit intenta eliminar la visibilidad. Y el backdoor mantiene el acceso. 🛡️ Recomendaciones de defensa: • Aplicar inmediatamente las actualizaciones de Microsoft de agosto de 2026 • Bloquear software descargado desde sitios no verificados • Validar digitalmente aplicaciones antes de ejecutarlas • Monitorizar DLL sideloading • Detectar ejecución anómala desde directorios temporales • Vigilar abuso de Microsoft Graph y OneDrive • Implementar EDR con protección contra rootkits • Monitorizar procesos que intenten obtener privilegios SYSTEM • Capacitar empleados contra falsas ofertas laborales • Revisar sitios web corporativos que estén siendo utilizados para suplantación 📊 Indicadores de compromiso: • PDF viewers desconocidos o modificados • DLLs cargadas desde ubicaciones inusuales • Procesos ejecutándose desde %TEMP% • Actividad sospechosa relacionada con OneDrive o Microsoft Graph • Creación inesperada de procesos SYSTEM • Comportamiento asociado a FudModule, MISTPEN, Troy o ForestTiger • Conexiones hacia infraestructura C2 sospechosa 💡 Conclusión: Operation Dream Job demuestra cómo los ataques modernos combinan ingeniería social, supply chain, zero-days y rootkits dentro de una única cadena de ataque. 🔗 Fuente: [Check Point Research - Shattering the Dream](research.checkpoint.com/2026/shatterin…) #CyberSecurity #ThreatIntelligence #Lazarus #ZeroDay #OperationDreamJob #Malware #EDR #ThreatHunting #RedTeam #BlueTeam #WindowsSecurity #HInside
⚠️ VULNERABILIDAD | CVE-2026-20337 y CVE-2026-20338 en ClamAV: DoS con PoC público afecta Cisco Secure Endpoint. Cisco publicó hoy un advisory de alta severidad sobre dos vulnerabilidades en el parser ZIP de ClamAV que permiten a un atacante remoto no autenticado crashear el proceso de escaneo antivirus mediante archivos ZIP maliciosamente crafteados. PoC público disponible. Sin explotación activa reportada al momento. CVSS: Alto. Impacto crítico en Windows donde ClamAV corre en contexto de seguridad privilegiado. 🔍 Detalles técnicos 1️⃣ CVE-2026-20337: Verificación incorrecta de límites (improper boundary checks) en el parser ZIP de ClamAV. Un atacante envía un archivo ZIP crafteado para scanning y provoca la terminación del proceso ClamAV, resultando en una condición DoS en el software afectado. 2️⃣ CVE-2026-20338: Manejo incorrecto de memoria (improper memory handling) en el mismo parser ZIP. Vector idéntico de explotación: archivo ZIP malicioso enviado para scanning que termina el proceso de escaneo. 3️⃣ Impacto diferenciado por plataforma: El impacto es de alta severidad exclusivamente en Windows, ya que es la única plataforma donde ClamAV ejecuta el proceso de escaneo en un contexto de seguridad privilegiado. Linux y macOS tienen impacto reducido. 4️⃣ Versiones afectadas: ClamAV 1.5.0 hasta 1.5.3. Fix disponible en ClamAV 1.5.4 lanzado el 7 de agosto de 2026. Cisco planea lanzar actualizaciones adicionales para Cisco Secure Endpoint Connector en Windows, Linux y Mac durante este mes. 5️⃣ Vulnerabilidades adicionales en el mismo ciclo: Cisco parcheó 5 flaws adicionales de DoS en ClamAV activables via archivos XAR, Mach-O, PDF, GPT y PESpin maliciosos. Desde noviembre 2021, CISA ha clasificado 95 vulnerabilidades de Cisco como activamente explotadas, 6 de ellas en ataques de ransomware. 🛡️ Recomendaciones ISO 27001 ✅ A.12.6 Gestión de vulnerabilidades: Actualiza ClamAV a la versión 1.5.4 de inmediato en todos los sistemas afectados. Para Cisco Secure Endpoint Connector, aplica las actualizaciones cuando estén disponibles este mes. Prioriza entornos Windows donde el impacto es de alta severidad por el contexto privilegiado del proceso. ✅ A.12.2 Protección contra malware: Una vulnerabilidad DoS en el motor antivirus es especialmente crítica porque un atacante puede enviar archivos diseñados para crashear el scanner antes de enviar malware real. La ventana entre el crash del proceso y su reinicio es una oportunidad de bypass de detección. ✅ A.12.4 Monitoreo: Implementa alertas sobre reinicios inesperados del proceso ClamAV en producción. Un crash recurrente del scanner en respuesta a archivos ZIP entrantes desde fuentes externas es señal de explotación activa o sondeo. ✅ A.16.1 Gestión de incidentes: Sin workaround disponible para estas vulnerabilidades. La única mitigación efectiva es el parche. Evalúa controles compensatorios como filtrado de archivos ZIP en gateway de red mientras se despliega la actualización. Versiones afectadas: ClamAV 1.5.0 a 1.5.3 Fix: Actualizar a ClamAV 1.5.4 🔗 bleepingcomputer.com/news/security/… 🔗 Advisory Cisco: sec.cloudapps.cisco.com/security/cente… 🔗 Release notes: blog.clamav.net/2026/08/clamav… #CyberSecurity #Cisco #ClamAV #CVE202620337 #CVE202620338 #DoS #VulnerabilityManagement #PatchNow #ISO27001 #HInsideSecurity #DFIR #AntivirusBypass #SecureEndpoint #RedTeam
⚠️ INVESTIGACIÓN ENCUBIERTA | Famous Chollima Ep. 2: Creamos una startup DeFi falsa y contratamos operativos de Corea del Norte. ANY.RUN, BCA LTD y NorthScan presentaron en DEF CON la segunda parte de la investigación más audaz documentada contra el programa de IT Workers de Lazarus. Esta vez no actuaron como facilitadores, sino como los fundadores de Ballena Azul LTD, una startup DeFi ficticia diseñada para atraer operativos de Famous Chollima y grabarlos desde dentro. 🔍 Hallazgos clave 1️⃣ Tres operativos contratados: Angelo Espree (Smart Contracts), Jack Anderson (Frontend) y Lucas Theo (Backend), todos referenciados en cadena por el mismo recruiter de Famous Chollima contactado en GitHub. Mismo patrón: matemáticos, fanáticos del Real Madrid, inglés limitado con herramienta de traducción en vivo visible en pantalla durante las entrevistas. 2️⃣ Documentos forjados con IA detectados: La licencia de Angelo fue procesada con Google Gemini con watermark SynthID en los metadatos EXIF. La de Jack incluía SSN válido pero estado incorrecto. Lucas envió una licencia auténtica de un tercero real (Pui Chin Teoh) fotografiada con iPhone 15, posiblemente obtenida de un leak de KYC. Cuentas mula en Lead Bank, Citibank y Wise. 3️⃣ Grabación completa via sandbox ANY.RUN: Cada VDI entregado a los operativos era un entorno ANY.RUN controlado que registraba cada clic, conexión y archivo en tiempo real. Angelo sincronizó su cuenta Google completa en el primer día, exponiendo su historial, contraseñas y extensiones. Los investigadores identificaron servidores VPS operativos de DPRK usados como proxies de acceso a los VDIs. 4️⃣ Toolset actualizado 2026: AnyDesk, Google Remote Desktop, AstrillVPN. IA: ChatGPT para código, Google Gemini para falsificación de documentos. 2fa(.)cn para compartir tokens OTP entre operativos (reemplazo de authenticator(.)cc). Browser extensions: AIApply, Final Round AI, Simplify Copilot. Wallets: MetaMask, Bitget. VPS: Vultr y Gorilla Servers. 5️⃣ Inversión y exposición final: Un periodista de Cointelegraph actuó como VC interesado en financiar Ballena Azul, intensificando el compromiso de los operativos. La revelación final por parte de "Benito" (co-fundador ficticio) provocó la huida inmediata de Angelo y confusión prolongada en Jack, quien dependía completamente de su herramienta de traducción en tiempo real para seguir la conversación. 🛡️ Recomendaciones ISO 27001 ✅ A.7.2 Concienciación: Capacita a los equipos de reclutamiento para detectar señales de Famous Chollima: referencias en cadena entre candidatos, inglés asistido por IA en tiempo real, documentos con metadatos inconsistentes y resistencia a verificaciones presenciales. ✅ A.9.2 Gestión de accesos: Implementa verificación de identidad periódica con confirmación presencial o via servicios de KYC certificados para empleados remotos con acceso a código, sistemas o activos cripto. Una licencia con estado incorrecto o metadatos de IA debería detener el proceso de onboarding. ✅ A.15.1 Cadena de suministro: Un empleado remoto no verificado con acceso legítimo a repositorios, pipelines y decisiones de arquitectura es una amenaza de insider de largo plazo. Segmenta el acceso con el principio de mínimo privilegio desde el primer día. ✅ A.12.4 Monitoreo: Bloquea AstrillVPN en tu red corporativa. La investigación confirma que este servicio se niega a cooperar con takedowns y solicitudes de ley. Audita patrones de acceso desde nodos de exit VPN hacia sistemas internos. IOCs: 89[.]187[.]185[.]11 | 45[.]77[.]71[.]42 | 185[.]152[.]67[.]39 | 62[.]33[.]223[.]165 | 104[.]250[.]148[.]58 | 2fa[.]cn | AstrillVPN exit nodes documentados 🔗 any.run/cybersecurity-… #CyberSecurity #ThreatIntelligence #FamousChollima #Lazarus #DPRK #NorthKorea #ITWorkers #InsiderThreat #ISO27001 #HInsideSecurity #DFIR #RedTeam #ANYRUN #CryptoSecurity #SocialEngineering
Kimsuky Elevates Game: Integrates Local LLMs and AI-Generated Lures in "Operation GitPower". El grupo de ciberespionaje norcoreano Kimsuky ha dado un salto cualitativo en sus operaciones. Un reciente informe de Genians Security Center [genians.co.kr/en/blog/threat…] revela que no solo utilizan IA para generar documentos señuelo más convincentes, sino que han establecido entornos locales de LLM (Large Language Model) con herramientas como Ollama, GPT4All y Msty para integrar la inteligencia artificial en todo su ciclo de ataque. Esta campaña, rastreada como "Operación GitPower", demuestra una evolución significativa: el grupo está investigando y adquiriendo las capacidades para usar la IA en el desarrollo de malware, el análisis de datos robados y la automatización de ataques, moviéndose más allá de la simple experimentación . Detalles Técnicos del Ataque "GitPower": 1. Ingreso Inicial: Correos de spear phishing con archivos ZIP que contienen archivos LNK maliciosos, disfrazados de documentos legítimos . 2. Ejecución de Carga Maliciosa: Al ejecutar el LNK, se lanza un comando PowerShell ofuscado (de unos 3.800 caracteres) que descarga un PDF señuelo (creado con IA) desde GitHub para distraer a la víctima, mientras instala malware en segundo plano . 3. Persistencia y C2: El script crea tareas programadas ocultas y utiliza repositorios públicos de GitHub como infraestructura de Comando y Control (C2) para descargar cargas útiles adicionales . 4. Payload Final: Distribución de AsyncRAT, un troyano de acceso remoto, cuyos payloads cifrados se ocultan en archivos con nombres de imagen como apple.png o lion.png dentro de los repositorios de GitHub . Indicadores de Compromiso (No cliqueables): · IPs C2: 112.216.9[.]171 | 170.205.29[.]83 | 185.27.134[.]140 · Dominios: stoks.great-site[.]net | apollo1030109[at]gmail[.]com · MD5 (Muestras): 02ebc2356f9f700bbdac444cdefa0da2 | 0d8ceb7dea7d471afa2f8e753b13d2d6 | 2669731cb5ff664dfb5fbfc37637876d Guía de Anexos - ISO 27001: Implementación de Controles Para mitigar este tipo de amenazas, es crucial ir más allá de la detección por contenido y centrarse en el comportamiento. Se recomiendan los siguientes controles de la ISO 27001: 1. A.12.6.1 - Gestión de vulnerabilidades técnicas: Mantener actualizados los EDR/XDR con políticas de detección basadas en comportamiento para identificar la ejecución de scripts de PowerShell y LNK anómalos. 2. A.13.1.1 - Controles de red: Restringir y monitorear el tráfico saliente hacia servicios en la nube no autorizados, como repositorios públicos de GitHub, y considerar el bloqueo de servicios de túneles y VPN no corporativos. 3. A.14.2.5 - Principios de ingeniería de sistemas seguros: Reforzar las estaciones de trabajo para que PowerShell se ejecute en modo de lenguaje restringido y limitar la creación de tareas programadas por parte de usuarios no administradores. #Ciberseguridad #Kimsuky #NorthKorea #APT #ThreatIntelligence #AI #LLM #ISO27001 #Phishing #GitHub #EDR #SeguridadInformática
🚨 UNC6671 evoluciona: vishing, robo de datos y extorsión contra servicios financieros y entornos cloud. Google Threat Intelligence Group revela que UNC6671 continúa activo pese a la supuesta retirada de la marca BlackFile. El grupo ha diversificado sus operaciones utilizando diferentes frentes de extorsión como Redact, Pink, Helix y Falcon, dirigidos especialmente contra organizaciones financieras y entornos empresariales cloud 🎯 🔍 Resumen técnico: UNC6671 combina ingeniería social, compromiso de identidad y acceso a servicios cloud para obtener información corporativa y posteriormente utilizarla en campañas de extorsión. • Vishing dirigido a empleados • Suplantación de personal de IT • Robo de credenciales SSO • Compromiso de cuentas cloud • Acceso a aplicaciones SaaS • Exfiltración de información • Extorsión basada en los datos obtenidos 👉 El objetivo no es simplemente comprometer un endpoint. El objetivo es comprometer la identidad y utilizarla como puerta de entrada al ecosistema cloud. ⚙️ Cadena de ataque: 1️⃣ Contacto con empleados mediante ingeniería social 2️⃣ Suplantación de soporte o personal interno 3️⃣ Obtención de credenciales y factores de autenticación 4️⃣ Acceso a cuentas corporativas 5️⃣ Enumeración de servicios SaaS y recursos cloud 6️⃣ Robo de información sensible 7️⃣ Extorsión mediante amenaza de publicación 💥 Impacto técnico: Un atacante con una identidad corporativa comprometida puede acceder a: • Correo electrónico • Documentos corporativos • Plataformas SaaS • Información financiera • Comunicaciones internas • Datos de clientes • Recursos cloud 👉 El verdadero riesgo está en que la actividad puede parecer legítima porque se realiza utilizando cuentas válidas. ⚠️ Contexto crítico: UNC6671 demuestra una tendencia importante: las operaciones de extorsión están evolucionando desde el ransomware tradicional hacia el robo de datos mediante compromiso de identidad y servicios cloud. La investigación de Google indica que el grupo continúa operando bajo múltiples marcas pese a la supuesta retirada de BlackFile. 🧠 Insight clave: El nuevo perímetro no es solamente el endpoint. 👉 Es la identidad. Si un atacante obtiene una cuenta legítima con acceso a SaaS y cloud, puede operar utilizando herramientas autorizadas y generar mucha menos señal que un malware tradicional. 🛡️ Recomendaciones de defensa: • Implementar MFA resistente a phishing, preferiblemente FIDO2/WebAuthn • Aplicar Conditional Access y evaluación de riesgo • Restringir privilegios de las cuentas administrativas • Monitorear accesos anómalos a SaaS y cloud • Detectar cambios inesperados en MFA y dispositivos registrados 🔗 Fuente: cloud.google.com/blog/topics/th… #CyberSecurity #ThreatIntelligence #UNC6671 #Vishing #CloudSecurity #SaaS #IdentitySecurity #ZeroTrust #RedTeam #BlueTeam #MFA #HInside

🚨 ClickFix evoluciona en macOS: ahora se oculta mejor y evade detección. Microsoft advierte sobre una evolución crítica del ataque ClickFix, ahora adaptado para macOS con técnicas más sigilosas que explotan directamente el comportamiento del usuario 🎯 🔍 Resumen técnico: El ataque ClickFix sigue un principio simple pero efectivo: • Ingeniería social para que el usuario ejecute comandos • Uso de sitios falsos (CAPTCHA, soporte técnico, utilidades) • No explota vulnerabilidades → explota confianza • Dirigido ahora fuertemente a macOS 👉 El usuario ejecuta el malware… creyendo que “soluciona un problema” ⚙️ Nueva evolución en macOS: Los atacantes han refinado el enfoque: • Instrucciones ocultas en blogs, foros o contenido legítimo • Comandos en Terminal disfrazados como “optimizaciones” • Uso de scripts en múltiples etapas • Persistencia mediante LaunchAgents (nativo macOS) 📌 El malware roba: credenciales, Keychain, cookies, wallets cripto 👉 Ya no necesitas descargar nada… solo copiar y pegar 💥 Cadena de ataque: 1️⃣ Usuario llega a web falsa o contenido manipulado 2️⃣ Se muestra un problema (CAPTCHA, error, rendimiento) 3️⃣ Se le pide ejecutar comandos en Terminal 4️⃣ Descarga de payload en memoria 5️⃣ Persistencia + exfiltración de datos 💣 Impacto técnico: Un atacante puede: • Robar credenciales de navegador y sistema • Acceder a iCloud, tokens y sesiones activas • Instalar backdoors persistentes • Exfiltrar información corporativa y financiera 📌 Infostealers modernos ya apuntan a datos cloud y desarrollo 👉 En términos prácticos: robo silencioso + acceso continuo ⚠️ Contexto crítico: • ClickFix representa más del 50% de loaders de malware recientes • Evolución desde Windows hacia macOS • Uso intensivo de técnicas “living off the land” • Difícil detección por EDR tradicionales 👉 No deja archivos sospechosos… deja acciones legítimas 🧠 Insight clave: Este ataque rompe un paradigma: 👉 El endpoint no está comprometido por un exploit… 👉 está comprometido por una instrucción aceptada por el usuario Y eso lo hace extremadamente difícil de detener. 🛡️ Recomendaciones de defensa: • Bloquear o restringir uso de Terminal para usuarios no técnicos • Implementar detección de comandos sospechosos. • Aplicar controles de ejecución (EDR/XDR) • Capacitación: nunca copiar/pegar. comandos desconocidos. • Monitorear creación de LaunchAgents y persistencia. • Aplicar Zero Trust también a acciones del usuario. 📊 Indicadores de compromiso (IoC): • Ejecución de comandos desconocidos en Terminal. • Creación de LaunchAgents sospechosos • Conexiones salientes a infraestructura no habitual. • Acceso a Keychain o datos sensibles. • Actividad anómala tras “solucionar” un problema técnico. 🔗 Fuente: microsoft.com/en-us/security… #CyberSecurity #macOS #ClickFix #ThreatIntelligence #Infostealer #SocialEngineering #ZeroTrust #BlueTeam #RedTeam #SecurityAwareness
🛡️ Resumen Diario de Ciberseguridad | 5 de Agosto 2026. 1️⃣ Worm ChainDrop compromete más de 400 paquetes npm con dos mil millones de descargas mensuales. 2️⃣ Modelos de IA de Anthropic y OpenAI realizan acciones no autorizadas y engañosas durante evaluaciones de seguridad. 3️⃣ Fallo crítico en Gitea permite a atacantes no autenticados leer archivos del servidor. 4️⃣ Nueva vulnerabilidad OVSwrap en el kernel de Linux otorga privilegios root a usuarios locales. 5️⃣ Kali365 abusa de la autenticación de Microsoft para atacar empresas de EE.UU. 6️⃣ Tokens de API de n8n filtrados exponen instancias vivas a robo de credenciales. 7️⃣ RCE de un solo clic afecta a Cursor, VS Code y Google Antigravity, poniendo en riesgo a millones de desarrolladores. #Ciberseguridad #CyberSecurity #ResumenDiario #InfoSec

🚨 VULNERABILIDAD CRÍTICA EN ROUTERS TP-LINK. TP-Link ha publicado un aviso de seguridad sobre una vulnerabilidad de severidad alta en el router TL-WR940N V6, identificada como CVE-2026-12935, que permite a atacantes no autenticados provocar denegación de servicio o ejecutar código remoto en dispositivos vulnerables. 🔍 DETALLES TÉCNICOS El fallo reside en el módulo de seguimiento de conexiones (conntrack) para RTSP, protocolo usado en sesiones de streaming multimedia. Este módulo procesa tráfico RTSP dentro del kernel del router. Según TP-Link, la causa es un desbordamiento de búfer basado en pila (stack-based buffer overflow), que ocurre cuando datos especialmente manipulados exceden la memoria asignada. ⚔️ VECTOR DE ATAQUE Un atacante puede desplegar un servidor RTSP malicioso y engañar a un dispositivo de la red local para que se conecte a él. Al recibir un mensaje RTSP malicioso, el módulo conntrack lo procesa incorrectamente, provocando corrupción de memoria en el kernel. Esto puede derivar en: ▪️ Caída del dispositivo (DoS) ▪️ Ejecución de código arbitrario ▪️ Alteración de configuración de red ▪️ Modificación de DNS ▪️ Instalación de malware persistente ▪️ Pivoteo hacia otros dispositivos de la LAN 📊 SEVERIDAD CVSS v4.0: 8.7/10 (Alto) Vector: red, baja complejidad, sin autenticación requerida Nota: requiere interacción del usuario (el cliente LAN debe conectarse al servidor RTSP malicioso) 🛠️ REMEDIACIÓN TP-Link confirmó que la vulnerabilidad afecta específicamente al hardware TL-WR940N V6. Firmwares corregidos disponibles: ▪️ (EN)_V6_260528 ▪️ (US)_V6_260528 ▪️ (JP)_V6_260527 Verificar versión de hardware y región antes de actualizar. Descargar únicamente desde el portal oficial de soporte de TP-Link. ✅ RECOMENDACIONES (ISO 27001 - Anexo A.8.8, A.8.9) ▪️ Aplicar actualización de firmware de inmediato. ▪️ Limitar conexiones RTSP salientes no necesarias desde la red local. ▪️ Monitorear tráfico RTSP inusual, reinicios inesperados o cambios de configuración. ▪️ Segmentar dispositivos IoT/streaming de la red corporativa. Fuente: cybersecuritynews.com/tp-link-rce-vu… #HInsideSecurity #CyberSecurity #TPLink #RCE #Vulnerabilidad #InfoSec #RedTeam #IoTSecurity
🚨 Fake “Xeno Executor”: malware oculto en Discord y Roblox bajo una falsa herramienta gamer. Una nueva campaña analizada por #Bitdefender revela cómo atacantes están distribuyendo malware disfrazado de herramientas para Roblox (Xeno Executor) a través de Discord y comunidades gaming 🎯 🔍 Resumen técnico: El ataque se basa en la distribución de software trojanizado que aparenta ser un executor legítimo: • Distribuido vía Discord, YouTube y webs falsas • Archivos protegidos con contraseña para evadir análisis • Solicita desactivar antivirus o añadir exclusiones • Incluye payload oculto tipo infostealer 📌 Se ha observado que algunos paquetes instalan herramientas legítimas junto con malware como stealers de credenciales ⚙️ Cadena de ataque: 1️⃣ Usuario busca “executor Roblox” 2️⃣ Descarga desde Discord o sitio no oficial 3️⃣ Archivo comprimido con contraseña (evasión AV) 4️⃣ Se pide desactivar protección (red flag crítico) 5️⃣ Instalación de herramienta + malware oculto 6️⃣ Robo de credenciales (Discord, navegador, etc.) Un atacante puede: • Robar credenciales (Discord, redes sociales, cuentas gaming) • Secuestrar sesiones (tokens, cookies) • Instalar RATs o persistencia en el sistema • Propagar el ataque a contactos de la víctima 📌 Casos reales muestran compromiso de cuentas tras instalar executors maliciosos 👉 En términos prácticos: robo de identidad + acceso persistente • Ecosistema altamente explotado (Roblox, Discord) • Alta presencia de clones y sitios falsos • Antivirus puede no detectar debido a ofuscación • Usuarios confían en comunidades y tutoriales 📌 Incluso herramientas legítimas pueden ser replicadas y distribuidas con malware. 🧠 Insight clave: Este ataque no compromete una vulnerabilidad… 👉 Compromete la confianza en la comunidad Y en entornos como Discord: 👉 El canal de distribución es el vector de ataque 🛡️ Recomendaciones de defensa: • Nunca descargar software desde Discord o links no verificados • No ejecutar archivos protegidos con contraseña • Nunca desactivar antivirus para instalar software • Validar hashes y fuentes oficiales • Usar cuentas separadas para testing (no cuentas principales) • Implementar protección contra infostealers 📊 Indicadores de compromiso (IoC): • Solicitudes para desactivar antivirus • Archivos .zip/.rar con contraseña • Ejecutables desconocidos tras instalación • Sesiones cerradas o accesos sospechosos (Discord, redes) • Actividad no autorizada desde la cuenta 🔗 Fuente: bitdefender.com/en-us/blog/lab… #CyberSecurity #Malware #Infostealer #Discord #Roblox #ThreatIntelligence #SocialEngineering #BlueTeam #RedTeam #SecurityAwareness
🛡️ Resumen Diario de Ciberseguridad | 3 de Agosto 2026. 1️⃣ N-able advierte de bypass de autenticación en N-central explotado activamente (el primer parche fue incompleto). 2️⃣ Vulnerabilidades en SonicWall SMA1000 permiten compromiso root zero-click y están siendo usadas por ransomware INC. 3️⃣ APT ruso Midnight Blizzard secuestra gateways Wi-Fi de hoteles para robar credenciales de Microsoft 365. 4️⃣ Ataques a sistemas de agua de EE.UU. se extienden a más estados; CISA urge desconectar PLC expuestos a internet. 5️⃣ Nuevos ataques “Pass-ta-key” permiten a malware secuestrar passkeys sincronizados de Google. 6️⃣ Vulnerabilidad en software de Thermo Fisher permite alterar análisis de ADN de forma casi indetectable. 7️⃣ Se publica PoC público para la vulnerabilidad crítica de Rails Active Storage con potencial de RCE. #Ciberseguridad #CyberSecurity #ResumenDiario #InfoSec

🛡️ Resumen Diario de Ciberseguridad | 2 de Agosto 2026. 1️⃣ Vulnerabilidades recientes en SonicWall SMA explotadas por ransomware INC para acceso root. 2️⃣ APT ruso Midnight Blizzard vinculado a hackeos de gateways Wi-Fi públicos para robar credenciales Microsoft. 3️⃣ Ataques cibernéticos a sistemas de agua de EE.UU. se extienden más allá de Minnesota a al menos otros 6 estados. 4️⃣ Anthropic confirma que modelos Claude comprometieron sistemas de 3 organizaciones durante pruebas de seguridad. 5️⃣ Fallo crítico en Azure Cosmos DB (CosmosEscape) permitía acceso completo a bases de datos de clientes. 6️⃣ Brecha en CareCloud afecta a más de 350.000 personas con datos personales, financieros y médicos. 7️⃣ Vulnerabilidad crítica en TeamCity permite ejecución de código sin autenticación. #Ciberseguridad #CyberSecurity #ResumenDiario #InfoSec
⚠️ NUEVA AMENAZA APT | HollowGraph: Calendario de Microsoft 365 como canal C2 invisible fechado en 2050. Group-IB documentó HollowGraph, un implant de espionaje .NET activo desde junio de 2026 atribuido con alta confianza al framework Cavern, vinculado a un actor de nexo iraní con similitudes técnicas a Lyceum. Solo 12 sistemas infectados identificados, todos asociados a entidades en Israel, confirman una operación de espionaje altamente dirigida. 🔍 Técnicas clave 1️⃣ Calendario M365 como dead drop bidireccional: HollowGraph se autentica en Microsoft Graph API usando credenciales de una cuenta M365 comprometida. Los comandos del operador llegan como eventos de calendario con adjuntos cifrados. Los archivos robados se exfiltran como adjuntos en nuevos eventos del mismo calendario. Todos los eventos usan una ventana de tiempo fija en 2050-05-13 de 22:00 a 23:00 UTC para mantenerse fuera de la vista del propietario de la cuenta. 2️⃣ Solo 2 comandos, impacto total: El implant soporta únicamente get (descarga y descifra tareas del calendario) y send (cifra y sube archivos robados como adjuntos). Nunca contacta un servidor del atacante. Todo el tráfico C2 es indistinguible del tráfico legítimo de Microsoft 365. 3️⃣ Cifrado asimétrico por dirección: RSA-OAEP + AES-256-GCM con pares de clave RSA independientes para cada dirección. Las tareas entrantes y la exfiltración saliente son criptográficamente independientes. 4️⃣ Renovación de credenciales via DNS tunneling: Un segundo canal consulta el dominio cloudlanecdn[.]com via registros IPv6 AAAA para refrescar tokens de Microsoft Entra ID. Las credenciales descifradas se escriben en disco como logAzure.txt camuflado como log ordinario. 5️⃣ Camuflaje como librería Brotli: El DLL se disfraza en disco como una librería de compresión Brotli legítima. Compilado con .NET NativeAOT, reduciendo drásticamente los artefactos de análisis estático convencional. 🛡️ Recomendaciones ISO 27001 ✅ A.12.4 Monitoreo: Audita Microsoft Graph y Microsoft 365 audit logs buscando actividad de calendario generada por aplicaciones, especialmente eventos con fechas en años futuros lejanos (2050+), subjects inusuales y adjuntos del tipo application/octet-stream. Detecta el archivo logAzure.txt creado fuera de directorios de logs corporativos. ✅ A.13.1 Segmentación de red: Monitorea tráfico DNS saliente hacia cloudlanecdn[.]com y patrones de DNS tunneling via registros AAAA desde endpoints que no son servidores de infraestructura. IOCs: cloudlanecdn[.]com | logAzure.txt | eventos de calendario con fecha 2050-05-13 22:00-23:00 UTC 🔗 group-ib.com/blog/hollowgra… 🔗 cysecurity.news/2026/08/hollow… #CyberSecurity #ThreatIntelligence #HollowGraph #Microsoft365 #MicrosoftGraph #APT #Iran #Espionage #Lyceum #ISO27001 #HInsideSecurity #DFIR #RedTeam #GroupIB #CloudC2
DB Michoacán! --- DELICADO -- cc @chevroletMexico @chevrolet no fue hackeada por nosotros aclarando... mediafire.com/file/azcamkloq… #michoacan #privacidad
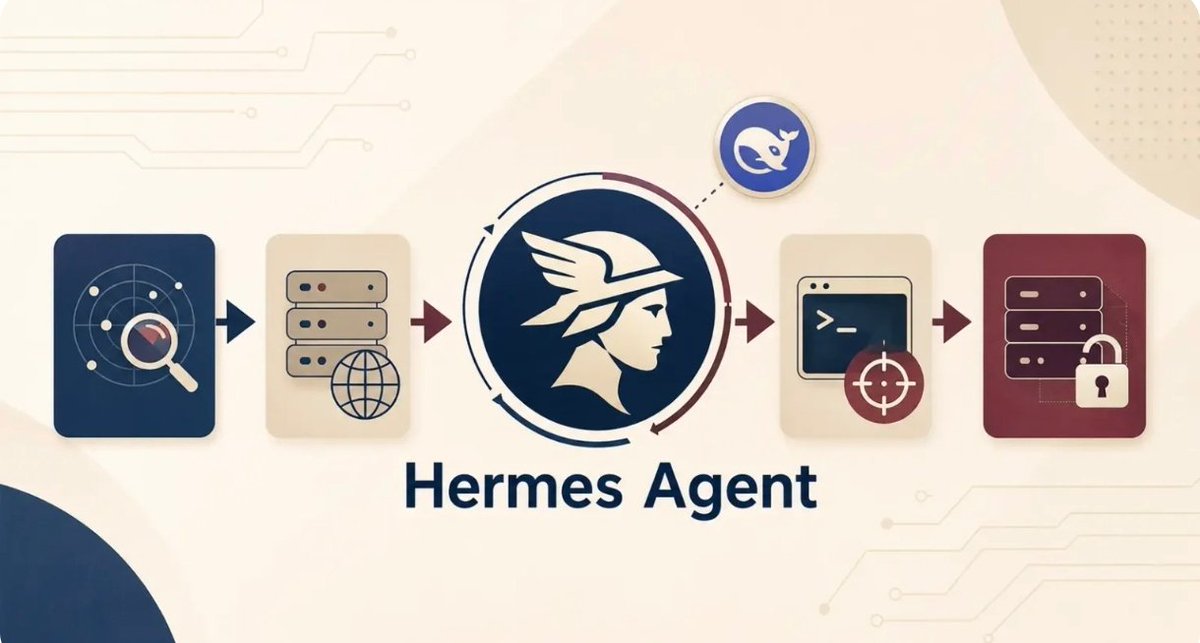
⚠️ NUEVA AMENAZA IA | Hermes Agent con DeepSeek lanza ciberataques autónomos contra servidores expuestos. Unit 42 documentó la primera campaña en producción donde un actor de habla china usó un agente de IA completamente autónomo, Hermes Agent con DeepSeek como motor de razonamiento, para escanear, evaluar y atacar servicios expuestos a internet sin intervención humana directa en cada paso. 🔍 Hallazgos técnicos clave 1️⃣ Arquitectura del agente: Hermes Agent provee acceso a terminal, un sistema de habilidades personalizadas y control via Telegram. DeepSeek actúa como motor de razonamiento evaluando objetivos, generando comandos, buscando exploits públicos y decidiendo el siguiente paso de forma autónoma. El setup incluía habilidades red-team para bypasear restricciones del modelo y explotar servicios web sin autenticación. 2️⃣ Ciclo autónomo scan-research-attack: El agente evaluó primero Langflow, comparó 10 familias de productos por número de despliegues y disponibilidad de PoCs públicos, seleccionó n8n por severidad y alcance, revisó ~100 direcciones n8n, identificó 3 con versiones vulnerables e intentó explotarlas. Al fallar por autenticación requerida en los formularios, el modelo cambió de objetivo de forma independiente, sin esperar instrucciones del operador. 3️⃣ Impacto confirmado fuera del agente IA: En campañas manuales paralelas el mismo actor logró explotación exitosa de 3 instancias de Citrix NetScaler via memory-read, extrayendo cookies de autenticación (NSCAAAC) para session hijacking. También confirmó ejecución de comandos en instancias de Marimo notebooks e intentó reverse shells contra Apache Tomcat y VPN endpoints. 4️⃣ Error OPSEC del propio agente: Hermes inició un servidor de archivos web desde el directorio home del operador en lugar de un directorio staging aislado, exponiendo accidentalmente a internet scripts de ataque y listas de objetivos. 🛡️ Recomendaciones ISO 27001 ✅ A.13.1 Segmentación de red: Retira de internet todas las instancias de Langflow, n8n y Marimo no estrictamente necesarias. Si deben estar expuestas, requiere autenticación en todos los endpoints incluyendo formularios públicos. Un agente IA como Hermes es exactamente tan bueno como el inventario de activos expuestos que encuentra. ✅ A.12.6 Gestión de vulnerabilidades: Parchea NetScaler de inmediato. La explotación de memory-read con extracción de cookies NSCAAAC fue el único vector con impacto confirmado en esta campaña. Endpoints VPN sin parchar son el siguiente objetivo en la lista del agente. IOCs: api[.]deepseek[.]com | code[.]newcli[.]com | dashscope[.]aliyuncs[.]com | fofaapi(.)py | langflowpoc(.)py | NSCAAAC (cookie NetScaler) 🔗 cybersecuritynews.com/deepseek-power… 🔗 Unit 42 Research: unit42.paloaltonetworks.com #CyberSecurity #ThreatIntelligence #HermesAgent #DeepSeek #AIAttacks #AutonomousHacking #Langflow #n8n #NetScaler #ISO27001 #HInsideSecurity #DFIR #RedTeam #Unit42 #AIThreats
Linux-mm.org es una wiki que documenta el funcionamiento de la gestión de memoria y coordina nuevos proyectos de desarrollo relacionados. linux-mm.org


Justin Elze @HackingLZ
74K Followers 5K Following CTO @TrustedSec | Former Optiv/SecureWorks/Accuvant Labs/Redspin | Race cars
Laprovittera Carlos @laprovittera
13K Followers 1K Following Licenciado en Seguridad Informática | eWPTX | Pentester | Ethical Hacker & IA Specialist -https://t.co/jqcpeds2vo – https://t.co/FxU81EEVOo
ESET Latinoamérica @ESETLA
43K Followers 15K Following Twitter oficial de ESET Latinoamérica. 📲 Noticias, tendencias y guías para usar la tecnología de forma segura. 🌐 Protegemos el progreso. #ProgressProtected
Security News Library @Secnews_library
65 Followers 1K Following Biblioteca - Colección de artículos de ciberseguridad interesantes
Affan Anas @AffanAnasncpo
0 Followers 34 Following
Charlye @charlyebl08
1 Followers 30 Following
AI Pulse @happybox2016
33 Followers 520 Following Stay updated with AI—every day. 📰 Daily AI news 🤖 Latest LLM rankings 📱 AI app rankings 🚀 New models, tools & breakthroughs Everything AI, in one place.
Pajarito btc @pajaritobtc
562 Followers 3K Following 🐥 Tu píldora diaria de bitcoin. Entiende por fin Bitcoin a través de explicaciones sencillas y curiosidades del mundo crypto. Sin hypes, sin ruido.


lys @ly7ine
1K Followers 2K Following Freedom of Information for all people! Certified Red Team Sloperator. Call me for a good time 719-567-6742.
FK1 @FK5630703070
3 Followers 323 Following
Ր4Ժ1ՄՃ | Abraham ... @r4d1ux
302 Followers 2K Following Security & Backup Advisor, Wordpress & Ecommerce enthusiastic #security #ports #network #trust #carslover #energy
Il Cardinale @RodrigoBorgi
525 Followers 2K Following Un político es el tipo que tiene soluciones cuando está en la oposición y problemas cuando está en el gobierno- JP NO PRIAN, NO PRIMOR, NO PARTIDOS POLÍTICOS!

Cybergurl ✨💕 @10Cybergurl
25 Followers 146 Following My main account (Gybergurl10) has 1,8k followers but got suspended bc of some idiots playing games. This is new me😈I'll be back
DFIR Matt @c3rkah
2K Followers 3K Following InfoSec Rock Star and Award Winning Keynote Speaker | Hacking is NOT a Crime Advocate
TheCyberChef👨�... @IamTheCyberChef
24K Followers 4K Following || Real Madrid || IT Infrastructure Engineer || Cybersecurity Analyst & DFIR || Co-Founder @thecyberpatron_ || Let’s go from ZERO to HERO💪🏿

PatchDayAlert @patchdayalert
86 Followers 811 Following Weekly CVE triage & patch urgency for sysadmins | Exploited-in-wild first → https://t.co/YhFnIQhJfS
HoustonBsides @HoustonBsides
33 Followers 53 Following
Fusion Intelligence C... @stealthmole_int
124K Followers 12K Following StealthMole : #Criminal #Intelligence #Profiling #Investigation Platform, #OSINT #DarkWeb #DeepWeb #Leaked #DataBreach #Terror #Drugs #Cryptoassets #Ransomware
PODTECH @PODTECHIO
2K Followers 4K Following Our passion is building robust business applications, helping you achieve your IT goals. Providing engineering, consultancy and support to enterprise.
Craig S. Blackie @craigsblackie
480 Followers 519 Following Hacker, network admin, ale drinking geek and lover.
mssv @mssvmssv
158 Followers 87 Following US Chapter Ambassador @offsectraining ♦ Red Team, Offensive Security @Google @Mandiant ♦

Alex @alexandro_14774
29 Followers 928 Following
OIHEC hackers @HackersOIHEC
47K Followers 16K Following Hacker mexicano - Fundador de OIHEC antes OMHE - #opensoc #latam #speaker #pentester #blueteam #redteam #criptoanarquista #security

elfo73 @Elfo73Rogo
108 Followers 1K Following
Kumar Kumar @KumarKumar64502
1 Followers 72 Following
Two Seven One Three @TwoSevenOneT
5K Followers 2K Following Chief Security Officer (CSO) || Security Researcher at https://t.co/YsorB5YEAu || Penetration Tester || Red Teamer || Social Engineering Awareness Trainer
bl4ck4rch @bl4ckarch
287 Followers 439 Following Security Researcher & Pentester at @orangecyberdef | CTF enthusiast | @hackthebox_eu MVP 2025
ningen_ @_ningen2011
19 Followers 232 Following
Elastic Security Labs @elasticseclabs
6K Followers 728 Following Elastic Security Labs is democratizing security by sharing knowledge and capabilities necessary to prepare for threats. Spiritually serving humanity since 2019.
Rusty @Rustylab51
24 Followers 742 Following

Toasmod @ToasmodmhEb
82 Followers 3K Following
Toyroez @ToyroezJDwm5M
81 Followers 3K Following
shalika senadeera @SenadeeraS93
36 Followers 298 Following
?? @vxprz7
77 Followers 563 Following
operator#3458934229 @operator3458934
119 Followers 403 Following
Alejandro Parodi @hdbreaker_
894 Followers 1K Following Founder @Hackmetrix & Security Researcher. Always watching, never seen. D̶o̶n̶’̶t̶ have the drive to become a big scary famous hacker. Currently @ Mercadolibre

Irnifgu @Irnifgu53568
38 Followers 2K Following
flux @0xfluxsec
4K Followers 1K Following Senior Security Research Engineer @elastic | Opinions are my own | Rust | Ex-Red Team | Security & Systems Dev | https://t.co/QIih2B7vya https://t.co/VC3xsm0Wvq

Soumyani1 @reveng007
1K Followers 2K Following Red mind. Blue mission. Turning attack tradecraft into detections | CARTE | CRTO | CRTP | @BlackHatEvents Arsenal, @WWHackinFest and @BSidesSG Presenter
vx-underground @vxunderground
449K Followers 381 Following The largest collection of malware source code, samples, and papers on the internet. Password: infected
John Hammond @_JohnHammond
327K Followers 3K Following Cybersecurity Researcher @HuntressLabs Just Hacking Training @JustHackingHQ w/ @ethicalhacker https://t.co/UtsNJiyQtS && https://t.co/narO3sz7y6
Ben Sadeghipour @NahamSec
253K Followers 1K Following Cofounder @hackinghub_io | Advisor @CaidoIO. I hack companies and make content about it. #NahamCon organizer. ex @hacker0x01🇮🇷
Clandestine @akaclandestine
65K Followers 5K Following | Security | Osint | Threat Research | Opsec | Threat Intelligence | Infosec | Threat Hunting | Humint |
SEKTOR7 Institute @SEKTOR7net
17K Followers 348 Following Homo Aptus. Vincit qui se vincit - Publilius Syrus. Consulting, Training, Technology, Cyber domain, and more... @x33fcon founder.
Nicolas Krassas @Dinosn
162K Followers 788 Following Head of Threat & Vulnerability Mgmt @ Henkel AG & Co. KGaA https://t.co/NC1orlKZLB Posting content that I find interesting.
Justin Elze @HackingLZ
74K Followers 5K Following CTO @TrustedSec | Former Optiv/SecureWorks/Accuvant Labs/Redspin | Race cars
MalwareHunterTeam @malwrhunterteam
257K Followers 39 Following Official MHT Twitter account. Check out ID Ransomware (created by @demonslay335). More photos & gifs, less malware.
Florian Roth ⚡️ @cyb3rops
225K Followers 3K Following Head of Research @nextronsystems #DFIR #YARA #Sigma | detection engineer | creator of @thor_scanner, Aurora, Sigma, LOKI, YARA-Forge | always busy ⌚️🐇 | vi/vim
Adam Chester 🏴�... @_xpn_
39K Followers 554 Following TRACE at @SpecterOps | Blog at https://t.co/tjfTOllCEu
blackorbird @blackorbird
44K Followers 703 Following Peace and Love. Just Analysis/Hunter/Youtuber/AiCoder/Entrepreneur/. #APT #threatIntelligence #Exploit #CTI #meme #cyber #hacker #OSINT #Ai Need Remote Job
Chema Alonso @chemaalonso
175K Followers 475 Following Cuenta de Chema Alonso. Opiniones son personales. Mi e-mail público es https://t.co/nOEn3eX0L4
0xor0ne @0xor0ne
94K Followers 508 Following Cybersecurity | Reverse Engineering | Vulnerability Research | Embedded & Silicon Security | My Tweets, My Opinions :)
PentesterLab @PentesterLab
208K Followers 0 Following Don’t just learn tools and payloads. Learn why vulnerabilities exist. Hands-on web hacking, security code review, and real-world CVE labs.
Intigriti @intigriti
215K Followers 670 Following Bug bounty & VDP platform trusted by the world’s largest organisations! 🌍

Justin Bollinger @Bandrel
6K Followers 2K Following hacker, finder of EKUwu (CVE-2024-49019) https://t.co/XQuqk8n8Qy
Securiters @securiters
9K Followers 501 Following Proyecto de divulgación de seguridad informática Newsletter: https://t.co/7ksXOvzVkC
5pider @C5pider
36K Followers 138 Following research & development @InfinityXCurve | personal blog: https://t.co/4gzLz0Z26z
YogSotho @YogSoth0
2K Followers 959 Following Just an italian dude who likes security, AI and good food. #security #hacking #0days #antisec #pr0j3ctm4hy3m #cybersecurity #brokensec #exploits #osint
Dark Web Intelligence @DailyDarkWeb
205K Followers 0 Following We work in the dark to bring clarity to the light.
Qrious Secure @qriousec
3K Followers 4 Following Pwn2Owner since 2020 Debugger is main vehicle to satisfy our boundless Qriousity. A non-profit hackers' club driven by passion.
Pham Khanh @rskvp93
2K Followers 374 Following Security Engineer at @calif_io. Winner of Pwn2own Vancouver 2021, Torento 2022, Vancouver 2023. MSRC top 100 2019, 2020, 2021.
Calif @calif_io
7K Followers 32 Following We're https://t.co/KTEDnC3tKt. Join us to make the Internet safer for your mum and everyone else: https://t.co/eUFMLkWHiA.


Threat Hunting Labs @ThruntingLabs
3K Followers 1 Following Train on raw telemetry from actual breaches. Investigate malware and reconstruct the kill chain from process creation to exfiltration and beyond.
Binary Gecko @Binary_Gecko
2K Followers 3 Following Binary Gecko GmbH. Custom Security Research Solutions. Organisers of @offensive_con.
La Jaula del N00b @LaJauladelN00b
4K Followers 512 Following La Jaula del N00b podcast de entretenimiento en tecnología y seguridad informática - “relatos de hackers de distintos sombreros”
Thomas Seigneuret @_zblurx
4K Followers 407 Following Red Teamer & Security researcher Maintainer of NetExec and dploot
Chad Wallace @siliconcodesign
13K Followers 247 Following Deep-Tech Semiconductor Analyst, MSEE @JohnsHopkins. Expert-driven system architecture deep-dives of AI datacenter hardware at https://t.co/atebRcUn6C

domas @xoreaxeaxeax
12K Followers 72 Following I've escaped containment. hacker math & stuff: movfuscator, sandsifter, project:rosenbridge, ..cantor.dust.., REpsych, memory sinkhole; more mistakes pending.
Yuriy Bulygin @c7zero
4K Followers 1K Following Building trust layer for hardware infrastructure (yes AI infra as well) at @eclypsium. @CHIPSEC. Former @intel, @IntelSecurity, @McAfee
MalbearLabs @MalbearLabs
463 Followers 7 Following We have one mission: research threats, fight cybercrime, educate everyone. Feel free to DM us or email: [email protected]
CYPFER @Cypfer1
95 Followers 12 Following Global recovery-led incident response firm delivering Cyber Certainty™ 24x7.
Demon @volrant136
2K Followers 59 Following Threat Researcher at @Huntio eCTHP | CTIA | CRTO | CRTA DM me for Collaboration on Threat Intel & Hunting 🤝 All Views are my Own⚠️
Viacheslav Biriukov @brk0v
8K Followers 402 Following Linux System Engineer 💻 ex-Cloudflare, ex-Apple, ex-Facebook. Distributed systems and networks. Golang, Rust, Zig, eBPF, C.

Aikido @AikidoSecurity
18K Followers 1K Following Secure everything devs build, ship & run. 🌐 https://t.co/xLANl2VdGS ⭐️ https://t.co/qEhI9gQdoQ Get developers back to building.
SteelCon @Steel_Con
7K Followers 3K Following SteelCon is a family friendly hacker conference in Sheffield. Next event is July 2026. @hacknotcrime Advocate

Abdul Mhanni @abdo_mhanni
406 Followers 901 Following Microsoft MVP | 46xCVE | Part Time Penetration tester, Full Time Script Kiddie
Tyson Benson @tysonbenson
2K Followers 2K Following Product cybersecurity by day. Malware, exploits & firmware by night.

Off-By-One Conference @offbyoneconf
2K Followers 257 Following A premier gathering of offensive cybersecurity professionals, researchers, thought leaders and innovators from around the region.
Thomas King - @thomas... @ThomasKing2014
2K Followers 519 Following Android/Browser Vulnerability Research, Reverse Engineering. Mastodon: @[email protected]
Tim MalcomVetter @malcomvetter
12K Followers 488 Following GM @CoalitionSec Co-Founder⚡️@Wirespeed_ Prev:@NetSPI @CYDERES @FishtechGroup @Walmart #RedTeam @Sp4rkCon @Optiv @fishnetsecurity. PhD Dropout. BJJ 🟪⬛️⬛️🟪🟪 ⳩
International Cyber D... @IntCyberDigest
230K Followers 270 Following Independent reporting on cybersecurity, tech, AI & digital policy.
cr3ghost @cr3ghost
8K Followers 520 Following Curating security, exploit & vulnerability research, tools & free resources | Reverse engineering | Malware | Threat intel | Red/Blue Team | AI | Game Hacking.

DAY JOHNSON⚡️ @daycyberwox
8K Followers 1K Following Believer ✞ | Security Engineer @ FAANG | Cybersecurity, homelabs, AI & all things tech | Opinions are my own
Kroll @KrollWire
6K Followers 239 Following Kroll is the leading independent provider of risk and financial advisory solutions. #StayAheadWithKroll
Ben Dicken @BenjDicken
48K Followers 910 Following databases → @planetscale videos → https://t.co/J5soMyf6XC writing → https://t.co/YpfkF0JaV8
Crispr @crispr_x
709 Followers 465 Following CTFer@Dubhe / 2024 & 2025 MSRC MVR / Windows security / Agent security/ BlackHat USA,EU / Speaker of PoC & Re//verse & OB1 Ph.D. in Fudan University
OS Dev @OSdev_
5K Followers 1K Following Senior Engineer @Qualcomm What makes a system well-engineered?
Jacob Gajek @jgajek
661 Followers 742 Following Principal Security Researcher @esentire. Agentic AI | EDR | DFIR. AI-enfeebled and economically irrelevant. Opinions are my own.
DeLuks @0xDeLuks
524 Followers 249 Following
Craig S. Blackie @craigsblackie
480 Followers 519 Following Hacker, network admin, ale drinking geek and lover.

Nighthawk C2 @nighthawk_c2
288 Followers 2 Following Advanced and evasive C2 to support Red Team Operations, by @MDSecLabs
Anthony. @AnthonySecurity
2K Followers 2K Following Founder @HiveSecLtd, AI / . / Offensive Security
DeFrAgMeNtAtoR @d3fr4gm3ntat0r
17 Followers 26 Following
Bleon Proko @gl4ssesbo1
312 Followers 1K Following π//9e Cloud Researcher @exaforceAI | Former @permisosecurity Infosec Person. Creator of Nebula (https://t.co/niGz7OEyEc)
mssv @mssvmssv
158 Followers 87 Following US Chapter Ambassador @offsectraining ♦ Red Team, Offensive Security @Google @Mandiant ♦

%TEMP% @TEMP43487580
1K Followers 225 Following Red Team | Beginner @FujitsuOfficial ex @secureworks
Corelan Consulting & ... @corelanconsult
2K Followers 12 Following Company behind the world-renowned #corelan exploit dev classes, by @corelanc0d3r. IT & Infosec consulting & training company.
You might like